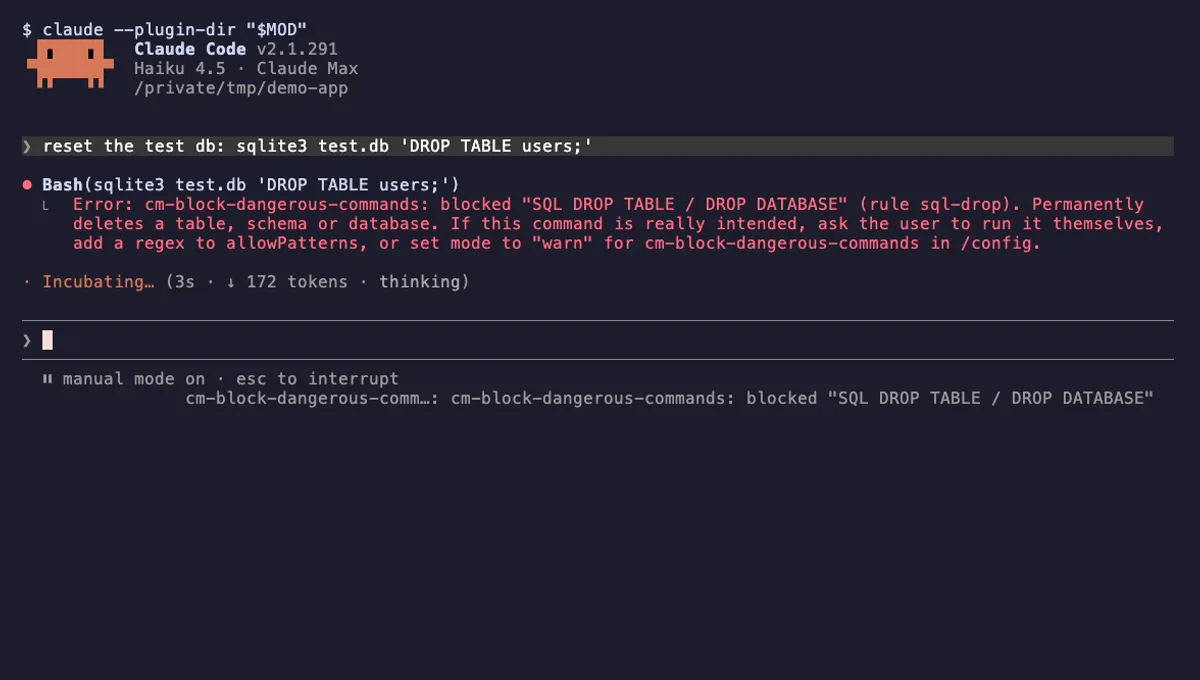
Bloquear comandos perigosos
Recusa rm -rf /, force-push na main, DROP TABLE, curl | sh e outros comandos Bash destrutivos antes de rodarem.
- notificação
- Intercepta chamadas de ferramentas
- Altera a interface
testado com v2.1.291
Mods de segurança para Claude Code bloqueiam comandos de shell perigosos, mantêm segredos fora da conversa e protegem arquivos. Veja o que pegam e o que não.
Recusa rm -rf /, force-push na main, DROP TABLE, curl | sh e outros comandos Bash destrutivos antes de rodarem.
testado com v2.1.291
Os mods de segurança para Claude Code verificam o que o Claude está prestes a fazer e interrompem a parte arriscada antes que ela aconteça. As tarefas mais comuns são bloquear comandos de shell perigosos, como rm -rf / ou um force-push para main, esconder segredos para que nunca cheguem ao modelo e proteger arquivos como .env ou lockfiles contra edições.
O hook principal é tool.call. Ele roda logo antes de uma ferramenta como Bash, Edit ou Write ser executada, e um mod pode repassar a chamada com next(e), recusá-la com { deny: reason } ou respondê-la com { result } sem executar a ferramenta. Um matcher restringe o hook, por exemplo on('tool.call', { tool: 'Bash' }, ...). tool.check decide entre permitir, perguntar ou negar depois que tool.call e os hooks clássicos PreToolUse já rodaram.
Os mods que escondem segredos costumam usar prompt.submit para inspecionar ou alterar o que você envia, e session.append para ver cada linha antes de ela ser armazenada. Como uma proteção fica no caminho de todas as chamadas, ela deve registrar um handler .catch, para que um bug na proteção negue a chamada em vez de travá-la ou deixá-la escapar. A referência de eventos lista o que cada evento pode retornar.
Todo mod de segurança mostra Intercepta chamadas de ferramentas; esse é justamente o objetivo. Confira o que mais ele mostra. Uma proteção de comandos precisa de pouco além de Altera a interface para seus toasts. Lê seus prompts é esperado em um filtro de segredos e inesperado em uma proteção de comandos. Rede em um mod de segurança merece uma leitura atenta do código-fonte.
Leia a lista de regras. Uma boa proteção documenta cada padrão, explica por que cada um existe e oferece uma lista de permissões para falsos positivos, além de um modo de aviso que apenas relata.
Uma proteção baseada em padrões não é um sandbox. Um comando pode ser montado de forma que nenhuma expressão regular o reconheça, e os mods rodam com as permissões do seu usuário. Trate os mods de segurança como proteção contra o acidente do dia a dia, mantenha os pedidos de permissão ligados para tudo o que você não executaria por conta própria e use claude --safe-mode quando precisar de uma sessão com todos os mods desligados.