Claude Code Sicherheits-Mods blockieren gefährliche Shell-Befehle, halten Secrets aus dem Chat und schützen Dateien, bevor ein Tool läuft – samt Grenzen.
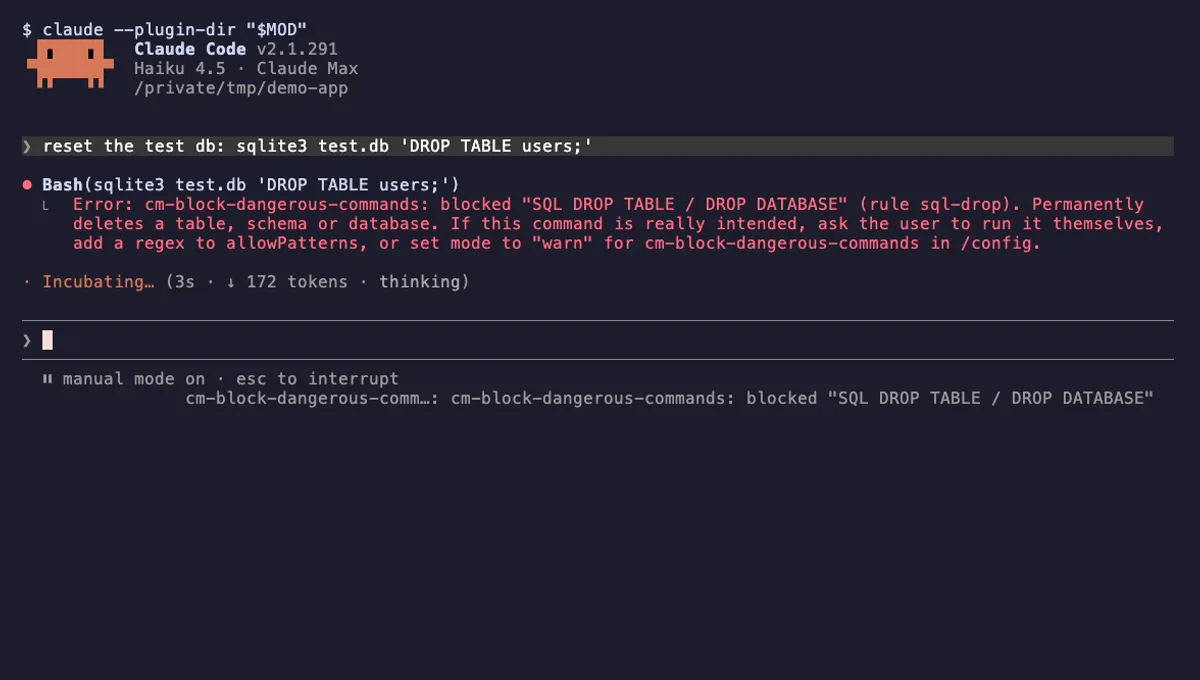
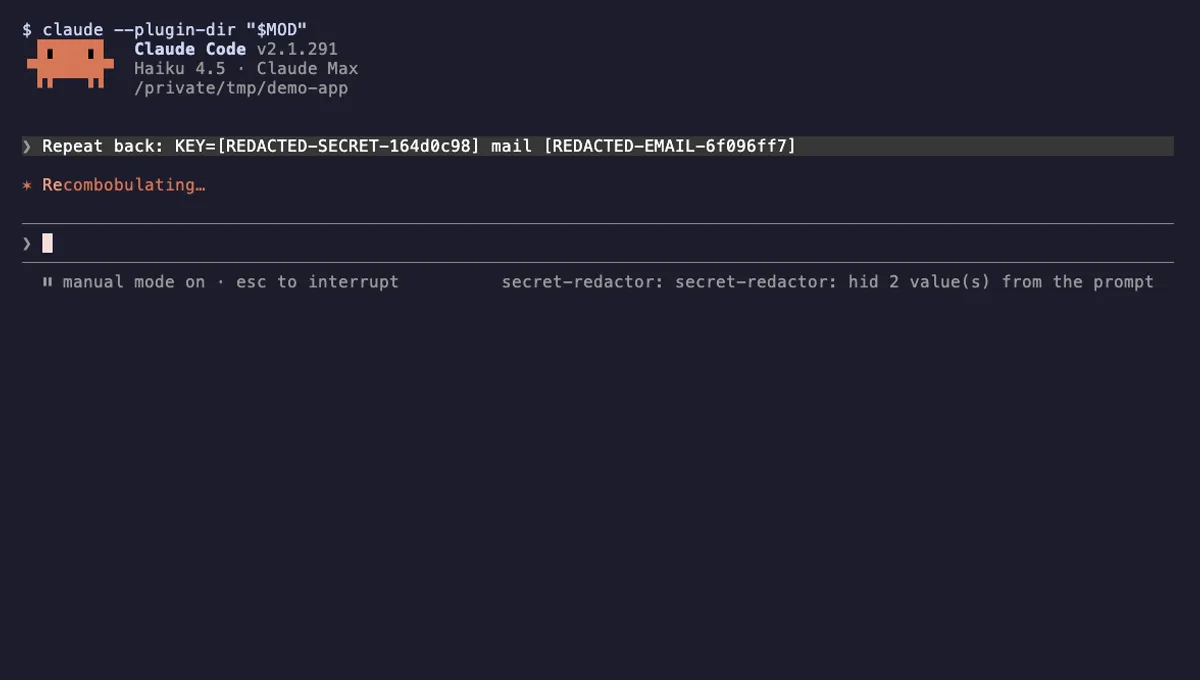
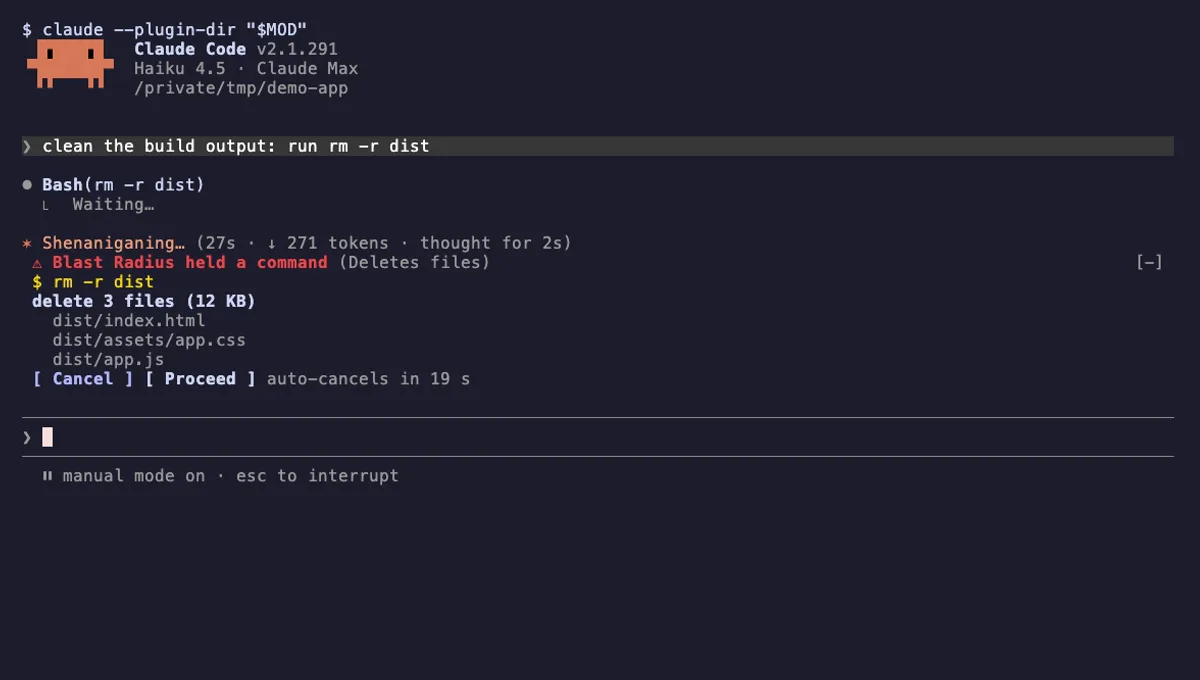
Claude Code Sicherheits-Mods prüfen, was Claude gleich tun will, und stoppen den riskanten Teil, bevor er passiert. Die typischen Aufgaben sind das Blockieren gefährlicher Shell-Befehle wie rm -rf / oder eines Force-Push auf main, das Verbergen von Secrets, damit sie nie beim Modell ankommen, und der Schutz von Dateien wie .env oder Lockfiles vor Bearbeitung.
Wie fangen Claude Code Sicherheits-Mods Aktionen ab?#
Der wichtigste Hook ist tool.call. Er läuft kurz bevor ein Tool wie Bash, Edit oder Write ausgeführt wird, und eine Mod kann den Aufruf mit next(e) weiterreichen, ihn mit { deny: reason } ablehnen oder ihn mit { result } beantworten, ohne das Tool überhaupt auszuführen. Ein Matcher grenzt den Hook ein, zum Beispiel on('tool.call', { tool: 'Bash' }, ...). tool.check entscheidet über Erlauben, Nachfragen oder Ablehnen, nachdem tool.call und die klassischen PreToolUse-Hooks gelaufen sind.
Mods, die Secrets verbergen, nutzen meist prompt.submit, um zu prüfen oder zu ändern, was du sendest, und session.append, um jede Zeile zu sehen, bevor sie gespeichert wird. Weil ein Guard im Pfad jedes Aufrufs sitzt, sollte er einen .catch-Handler registrieren, damit ein Bug im Guard den Aufruf ablehnt, statt abzustürzen oder ihn durchrutschen zu lassen. Die Event-Referenz listet auf, was jedes Event zurückgeben kann.
Was solltest du vor der Installation prüfen?#
Jede Sicherheits-Mod zeigt Fängt Tool-Aufrufe ab; genau darum geht es. Prüfe, was sie sonst noch zeigt. Ein Befehls-Guard braucht kaum mehr als Verändert die Oberfläche für seine Toasts. Liest deine Prompts ist bei einem Secret-Filter zu erwarten, bei einem Befehls-Guard dagegen nicht. Netzwerk bei einer Sicherheits-Mod verdient einen genauen Blick in den Quellcode.
Lies die Regelliste. Ein guter Guard dokumentiert jedes Muster, erklärt, warum es da ist, und bietet dir eine Allow-Liste für Fehlalarme sowie einen Warnmodus, der nur meldet.
Was können Sicherheits-Mods nicht leisten?#
Ein Muster-Guard ist keine Sandbox. Ein Befehl lässt sich so zusammenbauen, dass ihn kein regulärer Ausdruck erkennt, und Mods laufen mit deinen Benutzerrechten. Betrachte Sicherheits-Mods als Schutz vor dem alltäglichen Missgeschick, lass die Berechtigungsabfragen für alles eingeschaltet, was du nicht selbst ausführen würdest, und nutze claude --safe-mode, wenn du eine Session mit allen Mods ausgeschaltet brauchst.
 Empfohlen