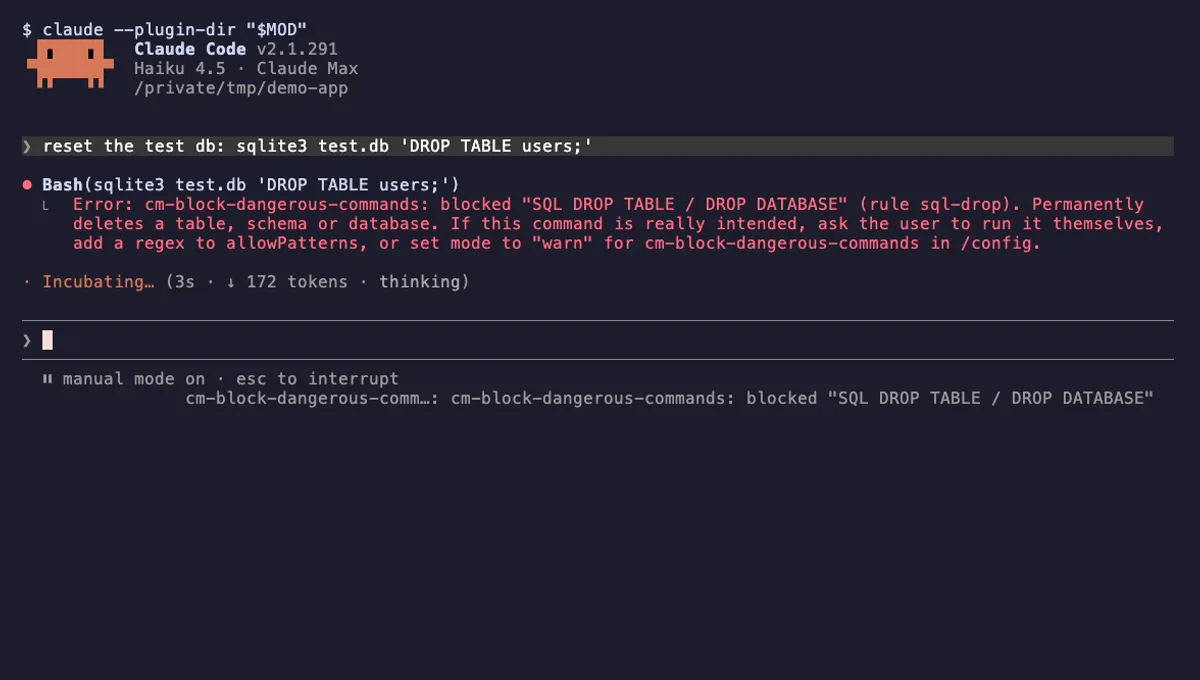
Bloquear comandos peligrosos
Rechaza rm -rf /, force-push a main, DROP TABLE, curl | sh y otros comandos Bash destructivos antes de que se ejecuten.
- aviso
- Intercepta llamadas a herramientas
- Modifica la interfaz
probado con v2.1.291
Los mods de seguridad para Claude Code bloquean comandos peligrosos, mantienen los secretos fuera de la conversación y protegen archivos. Qué detectan y qué no.
Rechaza rm -rf /, force-push a main, DROP TABLE, curl | sh y otros comandos Bash destructivos antes de que se ejecuten.
probado con v2.1.291
Los mods de seguridad para Claude Code revisan lo que Claude está a punto de hacer y detienen la parte arriesgada antes de que ocurra. Sus tareas habituales son bloquear comandos de shell peligrosos como rm -rf / o un force-push a main, ocultar secretos para que nunca lleguen al modelo y proteger de ediciones archivos como .env o los lockfiles.
El hook principal es tool.call. Se ejecuta justo antes de que se ejecute una herramienta como Bash, Edit o Write, y un mod puede dejar pasar la llamada con next(e), rechazarla con { deny: reason } o responderla con { result } sin llegar a ejecutar la herramienta. Un matcher acota el hook, por ejemplo on('tool.call', { tool: 'Bash' }, ...). tool.check decide entre permitir, preguntar o denegar después de que se hayan ejecutado tool.call y los hooks clásicos PreToolUse.
Los mods que ocultan secretos suelen usar prompt.submit para inspeccionar o cambiar lo que envías, y session.append para ver cada línea antes de que se guarde. Como una protección está en el camino de todas las llamadas, debería registrar un manejador .catch para que un fallo en la protección deniegue la llamada en lugar de romperla o dejarla pasar. La referencia de eventos indica qué puede devolver cada evento.
Todos los mods de seguridad muestran Intercepta llamadas a herramientas; para eso existen. Fíjate en qué más muestran. Una protección de comandos apenas necesita algo más que Modifica la interfaz para sus toasts. Lee tus prompts es esperable en un filtro de secretos e inesperado en una protección de comandos. Red en un mod de seguridad merece una revisión atenta del código fuente.
Lee la lista de reglas. Una buena protección documenta cada patrón, explica por qué está ahí y te ofrece una lista de permitidos para los falsos positivos, además de un modo de aviso que solo informa.
Una protección basada en patrones no es un sandbox. Un comando se puede construir de forma que ninguna expresión regular lo reconozca, y los mods se ejecutan con tus permisos de usuario. Trata los mods de seguridad como protección frente al accidente cotidiano, mantén activadas las solicitudes de permiso para todo lo que no ejecutarías tú mismo y usa claude --safe-mode cuando necesites una sesión con todos los mods desactivados.